O phishing nas PME está a crescer: segundo o relatório de segurança da Microsoft para o primeiro semestre de 2026, passou de 7 % para 23 % das intrusões analisadas. Portugal desceu no ranking de ataques, mas isso não torna as empresas mais seguras. Há três coisas simples que pode fazer esta semana.
Neste artigo
O que mostra o relatório sobre Portugal
Portugal ficou em 19.º lugar na Europa e em 55.º no mundo em número de ataques. Um ano antes estava em 12.º e em 32.º. À primeira vista parece uma boa notícia.
O resto do relatório diz outra coisa. O phishing passou de 7 % para 23 % das intrusões, e a exploração de aplicações expostas na internet subiu de 15 % para 24 %. Há menos barulho, mas os métodos que resultam ganham peso. O Estado e os serviços públicos concentram 27 % da atividade, o que deixa a maior parte para os restantes.
Uma ressalva: os números vêm dos dados que a Microsoft consegue observar nos seus próprios serviços. Não são uma estatística oficial nacional. Valem como indicação de tendência.
Porque o phishing nas PME continua a resultar
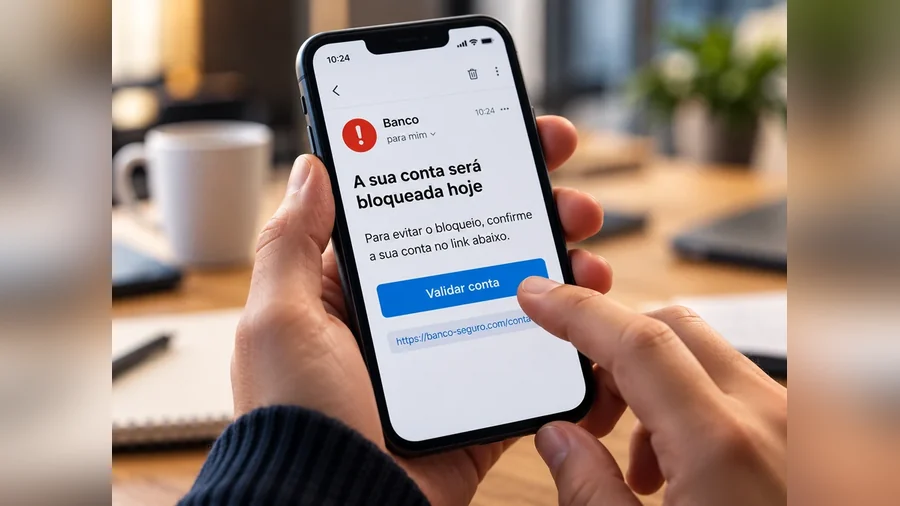
Uma mensagem de phishing não precisa de ser sofisticada. Precisa de chegar à pessoa certa num momento de pressa. Imagine uma contabilista numa empresa de 12 pessoas, em Setúbal, a receber um email que parece vir do banco: «validar a conta até ao fim do dia». Carrega, escreve a palavra-passe e segue com o trabalho. Está feito.
Há ainda um problema de tempo. Segundo o relatório, as falhas de segurança passam a ser exploradas em menos de 24 horas, enquanto as correções demoram entre 30 e 60 dias a chegar às organizações. Nas PME, esse intervalo costuma ser maior, porque ninguém tem como tarefa fixa vigiar atualizações.
O phishing nas PME explora, no fundo, duas fragilidades: palavras-passe que bastam sozinhas para entrar e sistemas ligados à internet que ninguém atualiza.
3 medidas contra o phishing nas PME para esta semana
Nenhuma destas medidas exige comprar nada de novo. Exigem decisão e meia hora de atenção.
- Reforçar o acesso às contas mais importantes. Comece pelo email do gerente, das finanças e dos administradores de sistemas. Ative a autenticação multifator, o segundo passo de acesso, e prefira a que resiste ao phishing: uma chave de segurança física ou uma chave de acesso no telemóvel. Funcionam só no site verdadeiro, por isso uma página falsa não as consegue enganar.
- Saber o que está exposto à internet. Webmail, VPN, firewall, servidor de ficheiros e o próprio site. Pergunte ao fornecedor de IT o que existe, que versão tem e quando foi atualizado pela última vez. Foi o que aconteceu com as falhas do Roundcube e das firewalls Check Point: quem perguntou a tempo ficou protegido.
- Testar o plano antes de precisar dele. Reúna a equipa e faça uma pergunta: se alguém carregar num link falso hoje, o que fazemos? Quem avisa quem, que contas se mudam, que equipamento se desliga da rede. Quinze minutos de conversa valem mais do que um manual por ler.
Sinais de uma mensagem falsa
Vale a pena colar uma pequena lista junto de quem trata do email e dos pagamentos:
- Há pressa ou ameaça («a conta será bloqueada hoje»).
- O endereço do remetente tem uma letra trocada ou um domínio estranho.
- Pede-se uma palavra-passe, um código ou um pagamento fora do habitual.
- O link, quando se passa o rato por cima, leva a um sítio diferente do que diz.
Quando houver dúvida, a regra é simples: confirmar por outro canal, com um número que a empresa já tenha. Para quem quer juntar a proteção do telemóvel e da rede num só pacote, a Oferta SAFE da MEO Empresas reúne conectividade e cibersegurança. Para ver o que faz sentido no seu caso, consulte os nossos serviços para empresas.
Perguntas frequentes
O que é phishing?
É uma mensagem falsa, por email, SMS ou chamada, que se faz passar por um banco, um fornecedor ou um colega para levar alguém a revelar uma palavra-passe ou a carregar num link perigoso. O objetivo é sempre entrar numa conta ou num sistema da empresa.
O que significa autenticação multifator resistente a phishing?
Significa que o segundo passo de acesso não pode ser entregue a um burlão numa página falsa. Uma chave de segurança física ou uma chave de acesso guardada no telemóvel só funcionam no site verdadeiro. Um código recebido por SMS já pode ser enganado.
Os números do relatório são oficiais?
Não são uma estatística oficial nacional. Vêm dos dados que a Microsoft consegue observar nos seus serviços e equipamentos, no primeiro semestre de 2026. Servem para perceber a tendência, não para contar ataques com exatidão.
Por onde começo se a empresa não tem responsável de IT?
Comece pelas contas de email do gerente e de quem trata das finanças, que são as mais visadas. Ative aí o segundo passo de acesso e peça ao fornecedor do email que confirme as atualizações. Depois alargue à restante equipa.
A UMTS Telecomunicações é parceiro da MEO Empresas e ajuda as PME portuguesas a ter melhor segurança digital e de sistemas. Se quer saber como está a cibersegurança da sua empresa, fale com a equipa da UMTS e conheça as nossas soluções para empresas.
Quer saber como estão protegidas as contas da sua equipa?
Fazemos uma análise gratuita ao acesso ao email e aos equipamentos da sua empresa, e dizemos-lhe o que convém reforçar primeiro, sem compromisso.
Pedir análise gratuita

 Smartphones
 Tablets
 Wearables
 Computadores
 Portátil
 Televisões