Os ataques informáticos em Portugal continuam a subir: em setembro de 2026, cada organização sofreu em média 3.181 tentativas por semana, mais 61 % do que um ano antes e cerca de 25 % acima da média europeia. Os dados contam tentativas, não invasões, mas a tendência justifica cinco medidas simples.
Neste artigo
O que dizem os números sobre os ataques informáticos em Portugal
Os valores vêm de um fabricante de soluções de segurança que mede, todos os meses, as tentativas de ataque detetadas nos seus clientes. Em setembro, a média portuguesa ficou nas 3.181 tentativas por organização e por semana. A média europeia foi de 2.545 e a mundial de 2.803. Portugal ficou praticamente ao nível de Itália.
A subida não é de um mês só. Em junho, o aumento face ao ano anterior foi de 29 % e, em julho, de 15 %. O valor de setembro é mais alto do que o de junho e o de julho.
Quem está na mira
Em setembro, o setor da educação foi o mais atacado, seguido da administração pública e das telecomunicações. Os serviços financeiros ficaram em quarto lugar. A educação e a administração pública estiveram acima da média mundial dos respetivos setores.
Estes setores não são o negócio da maioria das PME. Mas os atacantes não escolhem sempre à mão. Parte das tentativas é automática e anda à procura de qualquer equipamento exposto, de uma conta com palavra-passe fraca ou de um fornecedor com acessos mal vigiados. E é por aí que muitas vezes se chega a uma empresa pequena.
O que estes números não dizem
Convém ler os números com calma. São tentativas detetadas, não invasões consumadas. Não são estatísticas oficiais e não dizem quantas empresas portuguesas foram realmente invadidas, nem quantas eram PME.
Servem, por isso, como sinal de pressão e não como medida de dano. O que mostram, com bastante clareza, é que a pressão aumentou e que vale a pena rever as defesas básicas antes de haver um incidente. Já escrevemos sobre um exemplo muito concreto: o artigo falso inspetor ao telefone fala sobre a possibilidade de burlas por telefone.
5 medidas para a sua PME
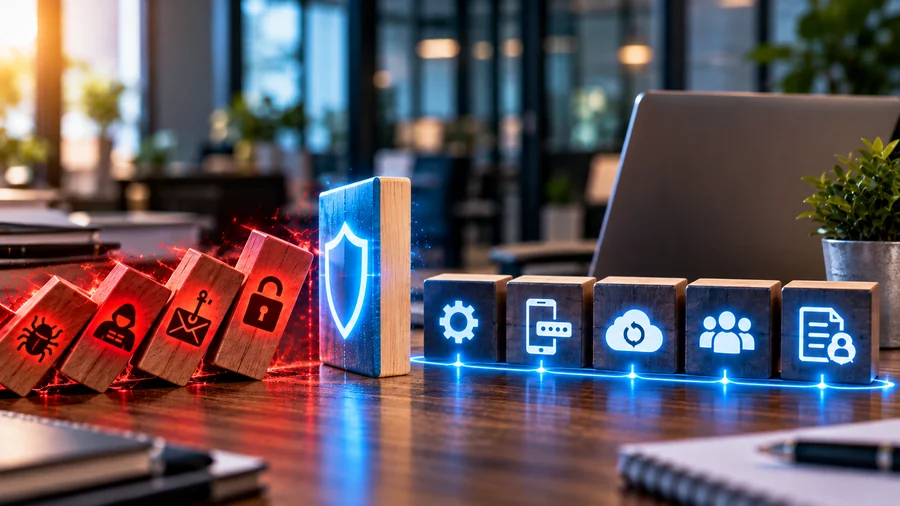
- Atualizar o que está exposto à Internet. VPN, firewall, router e servidor de email são as portas de entrada preferidas. Pergunte ao seu informático quando foi a última atualização de cada um e quem recebe os avisos do fabricante.
- Ligar a autenticação multifator. No email, no acesso remoto e nas contas de administração. Um código no telemóvel, além da palavra-passe, trava muitas entradas indevidas.
- Manter cópias de segurança fora da rede e testá-las. De pouco serve uma cópia que fica ligada ao servidor, porque um ransomware encripta-a também. Guarde pelo menos uma cópia desligada e experimente restaurar alguns ficheiros duas vezes por ano.
- Dar à equipa um canal simples para avisar. Quem recebe um email estranho deve saber a quem mostrá-lo, sem medo de ser repreendido. Um grupo de mensagens interno ou um endereço de email chega.
- Rever os acessos de fornecedores e as regras para ferramentas de IA. Quem tem acesso aos seus sistemas, para quê e até quando. E que dados nunca podem ser colados num assistente de IA.
Não precisa de fazer as cinco ao mesmo tempo. Comece pela segunda e pela terceira, que custam pouco e têm mais efeito.
E se a empresa já foi atingida?
Desligue o equipamento afetado da rede, mas não o formate. Avise quem trata do seu apoio informático e guarde a hora e o que viu no ecrã. Se houver dados pessoais envolvidos, pode ser preciso comunicar o incidente, por isso peça aconselhamento cedo.
Para juntar ligação à Internet e proteção num só serviço, conheça a Oferta SAFE da MEO Empresas e veja os nossos serviços para empresas.
Perguntas frequentes
Estes números querem dizer que 3.181 ataques por semana tiveram sucesso?
Não. Contam tentativas, ou seja, ligações e mensagens maliciosas detetadas, e não dizem quantas tiveram sucesso. Os números mostram a pressão sobre as organizações, não o número de empresas invadidas.
Uma PME pequena também é alvo?
É. Muitos ataques são automáticos e procuram qualquer equipamento ou conta mal protegida, sem olhar ao tamanho da empresa. Uma empresa pequena costuma ter menos camadas de proteção, o que a torna um alvo fácil.
Por onde começar se tiver pouco orçamento?
Pela autenticação multifator no email e nos acessos remotos, e por cópias de segurança guardadas fora da rede e testadas. São duas medidas de baixo custo que travam grande parte dos incidentes graves.
De quanto em quanto tempo se deve testar as cópias de segurança?
Pelo menos duas vezes por ano, e sempre que mudar de servidor ou de fornecedor. Escolha alguns ficheiros, restaure-os noutro computador e confirme que abrem.
A UMTS Telecomunicações é parceiro da MEO Empresas e ajuda as PME portuguesas a ter melhor segurança digital e de sistemas. Se quer saber como está a cibersegurança da sua empresa, fale com a equipa da UMTS e conheça as nossas soluções para empresas.
Quer saber como está a proteção da sua empresa?
Fazemos uma análise gratuita à rede, aos acessos e às cópias de segurança da sua PME e dizemos-lhe o que reforçar primeiro, sem compromisso.
Pedir análise gratuita

 Smartphones
 Tablets
 Wearables
 Computadores
 Portátil
 Televisões