Uma falha crítica no PHP, a linguagem em que corre grande parte dos sites, foi divulgada na quarta-feira, 21 de outubro, e já tem correção. O perigo é um atacante conseguir executar código num servidor sem saber nenhuma palavra-passe. Se a sua empresa tem site, loja online ou um portal feito em PHP, a pergunta é simples: quem o atualiza, e quando?
Neste artigo
O que é esta falha crítica no PHP
O PHP é o programa que, no servidor, monta as páginas de muitos sites. O WordPress, por exemplo, funciona sobre ele. Foram identificadas duas falhas, conhecidas pelo nome PHP2Shell, com a gravidade máxima de 9,2 numa escala de 10.
Uma tem a ver com a forma como o PHP trata a memória quando o servidor está com poucos recursos. A outra faz com que dados que já deviam ter sido apagados sejam reutilizados num pedido seguinte. Em termos práticos, ambas podem dar a quem ataca a possibilidade de correr comandos no servidor a partir de fora, sem iniciar sessão.
Os investigadores que as analisaram mostraram ainda que a memória do processo pode ser lida. Isso pode deixar à vista palavras-passe, chaves de acesso a outros serviços e códigos de sessão. Há notícia de primeiras tentativas de ataque, mas a dimensão não está confirmada.
Quem fica exposto
Fica exposto quem tem um servidor com PHP sem a correção: sites institucionais, lojas online, portais de clientes, formulários de orçamento e aplicações feitas por terceiros. Muitas vezes a empresa nem sabe que usa PHP, porque o fornecedor escolheu essa tecnologia há anos e ninguém voltou a falar do assunto.
As versões já corrigidas são a 8.5.12, a 8.4.27, a 8.3.36 e a 8.2.35. A versão 8.1 e as anteriores já não recebem atualizações oficiais. Alguns fornecedores mantêm correções à parte, por contrato, e certos sistemas Linux aplicam a correção sem mudar o número da versão, por isso o número isolado não diz tudo.
O Centro Nacional de Cibersegurança (CNCS) publicou um alerta e recomenda aplicar as correções o mais depressa possível. Quando isso não é viável, aconselha a isolar a aplicação exposta, para que deixe de estar acessível a partir da Internet.
4 perguntas para fazer ao fornecedor do site
Não precisa de perceber de servidores para pedir esclarecimentos. Estas quatro perguntas, enviadas por email, chegam para saber onde está:
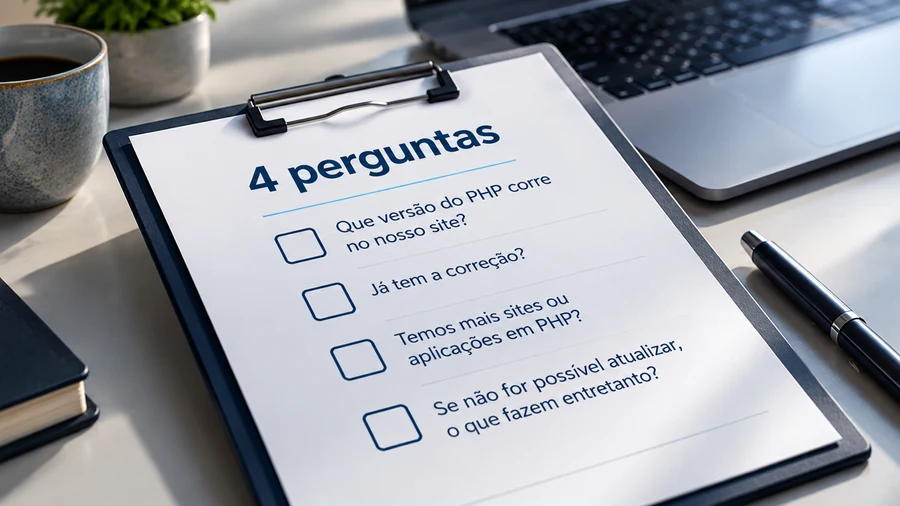
- Que versão do PHP corre no nosso site e já tem a correção? A resposta certa indica a versão e a data em que foi atualizada.
- Se for a 8.1 ou anterior, quem nos dá a correção? Se ninguém, é altura de planear a mudança para uma versão com suporte.
- Temos mais sites ou aplicações em PHP? Veja o site antigo que ficou esquecido, o servidor de testes, a intranet e os programas de terceiros.
- Se não for possível atualizar hoje, o que fazem entretanto? Retirar do ar uma página interna que ninguém usa é melhor do que a deixar aberta à espera.
Peça uma resposta curta e por escrito. Se o fornecedor demorar, isso também é informação sobre o cuidado com que o seu site é tratado.
O que a sua empresa pode fazer já
Faça uma lista dos sites e das aplicações online da empresa, com o nome de quem os gere. Parece básico, mas a maior parte das PME não a tem. Na UMTS, podemos ajudar a fazer esse levantamento. Depois envie as quatro perguntas e guarde as respostas.
Se o site guarda dados de clientes ou tem acesso a outros serviços, como pagamentos ou email, pergunte também se as palavras-passe e as chaves do servidor foram mudadas desde o anúncio. Se algo parecer fora do normal, o nosso artigo sobre os primeiros passos depois de um ciberataque ajuda a organizar a resposta. E para o quadro geral, veja os ataques informáticos em Portugal e as medidas para a PME.
As correções do servidor são com quem aloja o site. Já os computadores da equipa são com a empresa. A UMTS, parceiro autorizado MEO Empresas, apresenta o MEO Safe, que reúne cópias de segurança, antivírus e navegação segura e pode ser acrescentado aos pacotes da empresa. Não corrige uma falha no servidor do site, mas ajuda a proteger os ficheiros e os equipamentos de quem trabalha. Pode ver os detalhes na nossa página da Oferta SAFE. Se quiser apoio da UMTS para rever a proteção da empresa, conheça os nossos serviços para empresas.
Perguntas frequentes
O que é o PHP2Shell?
É o nome dado a duas falhas críticas do PHP, a linguagem usada em muitos sites. Em certas condições, permitem que um atacante execute código no servidor sem precisar de palavra-passe. Já existem versões corrigidas.
O meu site em WordPress está em risco?
Pode estar, se o servidor onde corre usar uma versão do PHP sem correção. As atualizações do próprio WordPress não resolvem este problema, porque o PHP é atualizado no servidor, por quem aloja o site.
Já há ataques a empresas portuguesas?
Até agora, não foram divulgados casos em Portugal. Há referências a primeiras tentativas de exploração a nível internacional, mas a dimensão não está confirmada. O melhor é atualizar antes que apareçam.
Tenho de desligar o site?
Em regra, não. Basta atualizar o PHP para uma versão corrigida. Só se isso não for possível a curto prazo é que se aconselha isolar a aplicação exposta, e essa decisão deve ser tomada com o fornecedor.
A UMTS pode ajudar a rever a segurança da minha empresa?
A UMTS, parceiro autorizado MEO Empresas, ajuda as PME a rever a proteção digital, dos equipamentos e das redes às soluções de cibersegurança como o MEO Safe. Para o servidor do site, o ponto de partida é sempre o fornecedor que o aloja.
Não sabe que versão do PHP corre no site da sua empresa?
A UMTS, parceiro autorizado MEO Empresas, ajuda a sua empresa a ter uma melhor proteção e segurança digital, com uma análise simples e sem compromisso.
Pedir análise gratuita

 Smartphones
 Tablets
 Wearables
 Computadores
 Portátil
 Televisões